- Teknoloji Haberleri,Mobil Telefon,Yazılım Haberleri
- Arama Motoru
- Java4Shell: Java’da acil yama gerektiren açık
Java4Shell: Java’da acil yama gerektiren açık

 News
Java, bankacılıktan e-ticarete kadar dünyadaki sunucuların büyük kısmında sessizce çalışan bir lisan. Bu yüzden Java’nın kendisinde çıkan bir açık, tek bir uygulamayı değil binlerce sistemi tıpkı anda ilgilendiriyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), tam olarak bu türlü bir açık için 17 Kasım’da acil yama uyarısı yayımladı.
Java4Shell ismi verilen ve CVE-2026-114938 koduyla takip edilen açık, x86-64 işlemcilerde çalışan HotSpot Java sanal makinesinin (JVM) Base64 kod çözücüsünde bulunuyor. CISA’ya nazaran özel olarak hazırlanmış Base64 verisi, JVM’i çökertebiliyor ve kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya imkan tanıyabiliyor.
İşin enteresan yanı, açığın sadece makul işlemcilerde ortaya çıkması. Atağın çalışması için sunucu işlemcisinin AVX-512 VBMI komut setini desteklemesi gerekiyor. Bu da en yeni ve en güçlü sunucuların, eski makinelere nazaran daha fazla risk altında olduğu manasına geliyor.
Oracle, açığı kapatan güncellemeleri 17 Kasım’da, Türkiye saatiyle gece yarısı yayımladı. Oracle açığa 10 üzerinden 8,1 puan verirken, açığı bulan güvenlik şirketi Calif kendi değerlendirmesinde 9,2 puan ve “kritik” düzeyini kullanıyor.
Hangi Java sürümleri etkileniyor?
Güncellemeyi yayımlayanların verdiği bilgilere nazaran açık, OpenJDK 17.0.6 ve sonrasındaki Java 17 sürümlerini, Java 21, 25 ve 27’nin ise 17 Kasım güvenlik güncellemesinden evvelki tüm sürümlerini etkiliyor. Oracle GraalVM’in birtakım sürümleri de listede yer alıyor. Standart Java 8 ve Java 11 ile ARM64 işlemcili sistemler ise etkilenmiyor.
Risk altındaki işlemciler arasında Intel’in Ice Lake, Sapphire Rapids, Emerald Rapids ve Granite Rapids jenerasyonu Xeon işlemcileri ile AMD’nin Zen 4 ve sonrası mimariye sahip EPYC ve Ryzen işlemcileri bulunuyor.
Spring Boot ve Struts uygulamalarında gösterildi
Açığı Calif’ten güvenlik araştırmacısı Quang Luong buldu ve Java4Shell ismini da o verdi. İsim, 2021’de tüm dünyada büyük paniğe yol açan Log4Shell açığına gönderme yapıyor. Calif, örnek Spring Boot ve Struts uygulamalarında uzaktan kod çalıştırmayı başardığını, yaygın kullanılan 11 Java eserinde varsayılan ayarlarla kod çalıştırabildiğini ve bunların altısında giriş yapmaya bile gerek olmadığını açıkladı. Şirket bu eserlerin ismini şimdi paylaşmadı.
Calif’in açıklamasına nazaran açığın detayları, planlanan ortak duyurudan evvel sızdı. Şu ana kadar açığın gerçek akınlarda kullanıldığına dair bir bilgi yok ve CISA da açığı faal olarak istismar edilenler listesine eklemedi. Lakin GitHub’da açığın ismini taşıyan geçersiz hücum kodu depoları ortaya çıktı. Uzmanlar, incelenmemiş bu kodların çalıştırılmaması konusunda uyarıyor.
Ne yapmak gerekiyor?
Kalıcı tahlil Java’yı güncellemek. Oracle’ın yamalı sürümleri 17.0.21.1, 21.0.13.1, 25.0.5.1 ve 27.0.1.1. Temurin, Corretto, Zulu, Microsoft ve Red Hat üzere öbür dağıtımlar düzeltmeyi kendi sürüm numaralarıyla yayımlıyor. Spring, Tomcat ya da Jetty için başka bir yama gelmeyecek, zira sorun direkt Java’nın içinde. Dayanağı sona eren Java 26 için ise düzeltme beklenmiyor.
CISA, kurumlara evvel internete açık sistemleri güncellemelerini, uygulamalarla birlikte gelen kapalı Java kurulumlarını, konteyner imajlarını ve aygıtları da taramalarını öneriyor. Çabucak güncelleyemeyenler için uygulama girişinde Base64 verisini sınırlamak ve boyut kısıtı koymak üzere süreksiz tedbirler var. Java’nın Base64 hızlandırmasını kapatan -XX:-UseBASE64Intrinsics ayarı da güncellemeye kadar ara tahlil olarak öneriliyor.
Benzer bir tablo geçtiğimiz günlerde PHP tarafında da yaşanmıştı. O süreci PHP dünyasını sarsan kritik güvenlik açığı haberimizde anlatmıştık. Ferdî aygıtlar için en son güncelleme ikazını ise Apple’ın 160’tan fazla açığı kapattığı iOS güncellemesi yazımızda bulabilirsiniz.
Sıkça sorulan sorular
Java4Shell nedir?
Java4Shell, Java’nın HotSpot sanal makinesindeki Base64 kod çözücüsünde bulunan ve CVE-2026-114938 koduyla takip edilen bir bellek bozulması açığı. Saldırganın uzaktan kod çalıştırmasına imkan tanıyabiliyor.
Bilgisayarımdaki Java etkileniyor mu?
Açık, AVX-512 VBMI takviyeli x86-64 işlemcilerde ve Java 17.0.6 ile sonrası, Java 21, 25 ve 27 sürümlerinde ortaya çıkıyor. Asıl risk internete açık sunucularda. Java 8, Java 11 ve ARM işlemcili sistemler etkilenmiyor.
Açık hücumlarda kullanılıyor mu?
Şu ana kadar gerçek bir akında kullanıldığına dair rapor yok. Fakat detaylar duyurudan evvel sızdığı için CISA çabucak güncelleme yapılmasını istiyor.
Kaynak: CISA
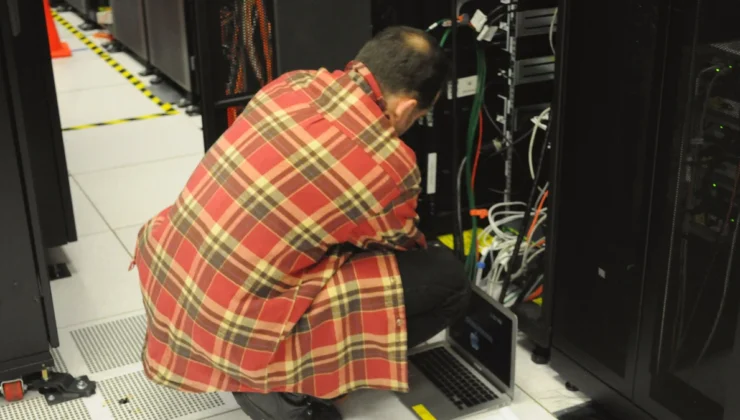
Kapak görseli: Derrick Coetzee, Wikimedia Commons (CC0).
 Mobil Telefonlar
 Mobil Telefonlar
 Donanım Haberleri
 Mobil Telefonlar
 Mobil Telefonlar
 Mobil Telefonlar
Sıradaki haber:
Redmi Turbo 6 tanıtım öncesi sertifika aldı
 ARAMA MOTORU
 ARAMA MOTORU
 ARAMA MOTORU
 ARAMA MOTORU
 ARAMA MOTORU
 ARAMA MOTORU
KATEGORİNİN POPÜLERLERİ
-
 1
Xiaomi’den üç modele daha MIUI 14 güncellemesi!
880 kez okundu
-
2 Yeni iOS sürümü sorunlu çıktı: Sorun nasıl düzeltilir? 864 kez okundu
-
 3
ColorOS 13 güncellemesi alacak OPPO ve OnePlus modelleri!
614 kez okundu
-
 4
HarmonyOS 3 güncellemesi alacak yeni Huawei modelleri belirli oldu!
584 kez okundu
-
 5
Yolun sonu: Xiaomi bir modelin güncelleme dayanağını kesti!
556 kez okundu